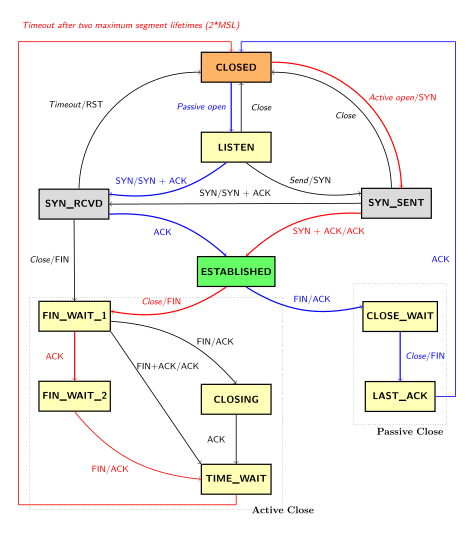
Praktikum TCP-Wireshark
In diesem Versuch werden wir das TCP-Protokoll mittels Wireshark näher betrachten. Es empfiehlt sich, ggf. die Wireshark-Einführung vor dem Versuch zu lesen.
Manche Netzwerkkarten bieten TCP-Offloading (TSO) an (Zusammenfassung mehrerer Pakete in der Netzwerkkarte). Dies muss für eine korrekte Anzeige der gesendeten und empfangenen Pakete ausgeschaltet werden: TCP Large Segment Offload.
Aufgaben
Beantworten Sie die folgenden Fragen. Notieren Sie die jeweiligen Paketnummern für die Beantwortung der Fragen.
Sinnvoll ist eventuell ein Anzeigefilter für TCP-Pakete (tcp.port == 1161) und eine Deaktivierung von höheren Protokollen (HTTP): (Analyze: Enabled Protocols).
Nutzen Sie diesen Paketmitschnitt
- Bestimmen Sie die IP- und Portnummern der beiden Kommunikationspartner!
- Ermitteln Sie die Wireshark Paketnummern des Handshakes!
- Ermitteln Sie die relativen und echten Sequenznummern von Client und Server am Beginn der Übertragung (Diese werden zufällig erzeugt, Wireshark stellt allerdings die relativen Nummern dar). Alle weiteren Ausführungen beziehen sich auf die relativen SN.
- Welche Werte für SN/ACK hat das 3. Segment des Handshakes und warum?
- Nutzen Sie die Anzeige Statistiken/Flow Graph um den Fluss der SN + ACK -Nummern zu analysieren.
- Bestimmen Sie die Länge der ersten 6 Datensegmente (jeweils Gesamtlänge und Segmentlänge)!
- Bestimmen Sie die RTT für die den Verbindungsaufbau und die ersten 6 Datensegmente!
- Gesucht ist die minimale und die maximale RTT in der Übertragung. Nutzen Sie die Darstellung Statistik/TCP Stream-Graphen zur Bestimmung der RTT!
- Was ist die erste Fenstergröße des Empfängers in der Übertragung?
- Was ist die geringste Fenstergröße des Empfängers in der gesamten Übertragung? (TCP Stream-Graphen - Windows Scaling Graph)
- Gibt es Anpassungen der Fenstergröße?
- Woran erkennt man Segmentwiederholungen? Gibt es in der Übertragung Wiederholungen? Nutzen Sie einen passenden Graphen.
- Wieviele Daten bestätigt der Empfänger typischerweise?
- Nutzen Sie deinen passenden Graphen zur Bestimmung der Slow Start Phase! Ab welcher Segmentnummer endet die Phase?
- Analysieren Sie das Ende der TCP-Verbindung, Wieviele Daten wurden übertragen?
- Ermitteln Sie den Datendurchsatz anhand der Daten aus Wireshark!
- Bestimmen Sie die Datenrate des Engpasses auf dem Pfad! Betrachten Sie dazu die zeitlichen Abstände der ACKs innerhalb eines Blocks (Pakete 24–28) und vergleichen Sie diese mit dem Abstand der Datensegmente, die der Client sendet (Pakete 18–23). Vergleichen Sie das Ergebnis mit dem Datendurchsatz aus Frage 16. Erklären Sie damit den Verlauf der RTT-Kurve aus Frage 8 (Sägezahn).
- Bestimmen Sie den maximalen Durchsatz, den die Fenstergröße des Empfängers bei der Basis-RTT aus dem Handshake erlaubt. Bremst das Empfangsfenster die Übertragung? Welche Rolle spielt die Option Window Scaling?
Big-Download - Paketaufzeichnung auf Serverseite)
Nutzen Sie für diesen Versuch diese Paketaufzeichnung
- Wurde die TCP-Verbindung ordnungsgemäß auf- und abgebaut?
- Bestimmen Sie die jeweiligen MSS!
- Bestimmen Sie die RTT anhand des TCP-Handshakes! Überprüfen Sie das Ergebnis anhand des Diagramms für RTT (Statistik - TCP Graphen).
- Bestimmen das Datenratenverzögerungsprodukt (BDP) wenn man von einer Bitrate von 1 Gbps ausgeht.
- Wieviele Segmente passen auf die Leitung?
- Bestimmen Sie die übertragene Datenmenge!
- Bestimmen Sie den mittleren Datendurchsatz (Goodput) in Mbit/s!
- Welche Informationen werden mittels des ACK-Pakets 7062 übermittelt? Wie reagiert der Sender?
- Nutzen Sie das Diagramm tcptrace und ermitteln Sie die folgenden Werte:
- Dauer der Slow-Start-Phase
- An welchen Stellen behindert das Empfangsfenster die weitere Übertragung?
- Warum wird trotz der Paketverluste ab Paket 5647 vom Sender weiter übertragen?
- Analysieren Sie das SACK-Paket 7062 (die Option SACKs auswählen muss aktiviert sein)
Voreinstellungen
- TCP Large Segment Offload:
sudo ethtool -K <interface> tso off gso off gro off - Mitschnitt i.d.R. am Sender:
sudo tcpdump -i <interface> -s 128 -w mitschnitt.pcap 'tcp port 8080' - Capture Filter Beispiel: host 172.18.5.4 and port 53
- Display Filter Beispiel:
tcp.port eq 25 or icmp and ip.src == 1.1.1.1 - TCP-Felder hinzufügen:
Calculated windows sizeundBytes in flight - Up- und Downlink unterschiedlich einfärben: Farbanpassungen in Wireshark
- TCP-Protokoll: Relative Sequenznummern
- TCP segment of a reassembled PDU -> Preferences -> Protocol -> TCP