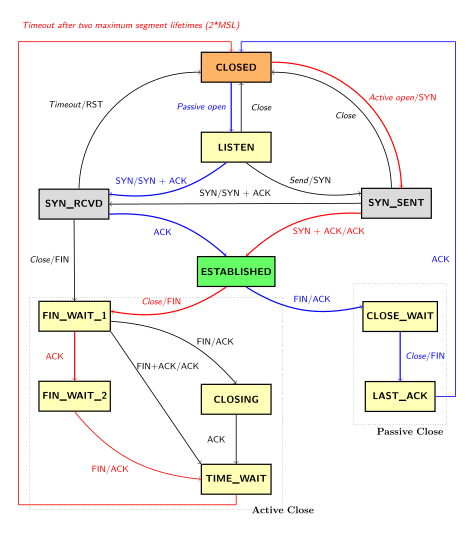
Praktikum TCP-Wireshark
In diesem Versuch werden wir das TCP-Protokoll mittels Wireshark näher betrachten. Es empfiehlt sich, ggf. die Wireshark-Einführung vor dem Versuch zu lesen.
Manche Netzwerkkarten bieten TCP-Offloading (TSO) an (Zusammenfassung mehrerer Pakete in der Netzwerkkarte). Dies muss für eine korrekte Anzeige der gesendeten und empfangenen Pakete ausgeschaltet werden: TCP Large Segment Offload.
Aufgaben
Beantworten Sie die folgenden Fragen. Notieren Sie die jeweiligen Paketnummern für die Beantwortung der Fragen.
Sinnvoll ist eventuell ein Anzeigefilter für TCP-Pakete (tcp.port == 1161) und eine Deaktivierung von höheren Protokollen (HTTP): (Analyze: Enabled Protocols).
Nutzen Sie diesen Paketmitschnitt
- Bestimmen Sie die IP- und Portnummern der beiden Kommunikationspartner!
- Ermitteln Sie die Wireshark Paketnummern des Handshakes!
- Ermitteln Sie die relativen und echten Sequenznummern von Client und Server am Beginn der Übertragung (Diese werden zufällig erzeugt, Wireshark stellt allerdings die relativen Nummern dar). Alle weiteren Ausführungen beziehen sich auf die relativen SN.
- Welche Werte für SN/ACK hat das 3. Segment des Handshakes und warum?
- Nutzen Sie die Anzeige Statistiken/Flow Graph um den Fluss der SN + ACK -Nummern zu analysieren.
- Bestimmen Sie die Länge der ersten 6 Datensegmente (jeweils Gesamtlänge und Segmentlänge)!
- Bestimmen Sie die RTT für die den Verbindungsaufbau und die ersten 6 Datensegmente!
- Gesucht ist die minimale und die maximale RTT in der Übertragung. Nutzen Sie die Darstellung Statistik/TCP Stream-Graphen zur Bestimmung der RTT!
- Was ist die erste Fenstergröße des Empfängers in der Übertragung?
- Was ist die geringste Fenstergröße des Empfängers in der gesamten Übertragung? (TCP Stream-Graphen - Windows Scaling Graph)
- Gibt es Anpassungen der Fenstergröße?
- Woran erkennt man Segmentwiederholungen? Gibt es in der Übertragung Wiederholungen? Nutzen Sie einen passenden Graphen.
- Wieviele Daten bestätigt der Empfänger typischerweise?
- Nutzen Sie deinen passenden Graphen zur Bestimmung der Slow Start Phase! Ab welcher Segmentnummer endet die Phase?
- Analysieren Sie das Ende der TCP-Verbindung, Wieviele Daten wurden übertragen?
- Ermitteln Sie den Datendurchsatz anhand der Daten aus Wireshark!
- Bestimmen Sie die Datenrate des Engpasses auf dem Pfad! Betrachten Sie dazu die zeitlichen Abstände der ACKs innerhalb eines Blocks (Pakete 24–28) und vergleichen Sie diese mit dem Abstand der Datensegmente, die der Client sendet (Pakete 18–23). Vergleichen Sie das Ergebnis mit dem Datendurchsatz aus Frage 16. Erklären Sie damit den Verlauf der RTT-Kurve aus Frage 8 (Sägezahn).
- Bestimmen Sie den maximalen Durchsatz, den die Fenstergröße des Empfängers bei der Basis-RTT aus dem Handshake erlaubt. Bremst das Empfangsfenster die Übertragung? Welche Rolle spielt die Option Window Scaling?
Lösung
- IP-Nummern und Portnummern: Client: 192.168.1.102, Port 1161, Server: 128.119.245.12, Port 80. Der Mitschnitt enthält auch fremden Verkehr (ARP, SSDP von 192.168.1.100, und in Paket 213 ein SYN zu 199.2.53.206:631). Das ist eine andere Verbindung, daher der Filter
tcp.port == 1161. - Paketnummern des Handshakes (Pakete 1–3): SYN (t = 0), SYN-ACK (t = 0,023172 s), ACK (t = 0,023265 s)
- Relative SN: Client Seq=0 (Paket 1), Server Seq=0 (Paket 2); die Übertragung beginnt mit der relativen SN 0. Die echten Nummern stehen in den Paketdetails.
- SYN erhöht um 1 (Dummy Byte), SYN und SYN-ACK verbrauchen je eine Sequenznummer: Seq=1, Ack=1 (relativ). Echt: Seq = ISN_Client + 1, Ack = ISN_Server + 1
- Nutzung von Flow Graph Anzeige: Treppendiagramm der aufsteigenden Seq und Ack Nummern. Auffällig ist das Blockmuster: 5–6 Segmente im Abstand von < 1 ms vom Client (z. B. Pakete 18–23), dann Pause, dann der Reihe nach die ACKs des Servers (Pakete 24–29).
-
Längenangabe in Wireshark (Gesamtlänge der Frames / Länge des TCP-Segments):
Paket Gesamtlänge Segmentlänge 1 (SYN) 62 0 2 (SYN-ACK) 62 0 3 (ACK) 54 0 4 (POST) 619 565 5 1514 1460 6 (ACK) 60 0
Die ersten 6 Datensegmente (Pakete 4, 5, 7, 8, 10, 11) haben die Längen 619/565 und fünfmal 1514/1460. Gesamtlänge = 14 (Ethernet) + 20 (IP) + 20 (TCP) + Segmentlänge.
-
Bestimmung der SN der ersten 6 Segmente und Finden der entsprechenden ACK-Pakete: RTT = Empfangszeit des ACK − Sendezeit des Segments
Segment (Paket) Seq Länge ACK-Paket (Ack-Nr.) RTT 4 1 565 6 (566) 0,053937 − 0,026477 = 27,5 ms 5 566 1460 9 (2026) 0,077294 − 0,041737 = 35,6 ms 7 2026 1460 12 (3486) 0,124085 − 0,054026 = 70,1 ms 8 3486 1460 14 (4946) 0,169118 − 0,054690 = 114,4 ms 10 4946 1460 15 (6406) 0,217299 − 0,077405 = 139,9 ms 11 6406 1460 16 (7866) 0,267802 − 0,078157 = 189,6 ms
Die RTT steigt von Segment zu Segment stark an (siehe Fragen 8 und 17). Davon zu trennen ist die Basis-RTT aus dem Handshake: 0,023172 − 0,000000 = 23,17 ms.
- RTT ablesbar in Diagramm: Statistik → TCP Stream Graphs → Round Trip Time. Minimum: 27,5 ms (Paket 6 für Segment 4); wird der Handshake mitgezählt, sind es 23,2 ms (Paket 2). Maximum: ≈ 273 ms (Paket 143 für Segment 140). Die Kurve ist ein Sägezahn: In jedem 8192-Byte-Block steigt die RTT vom ersten zum letzten Segment von ≈ 50 ms auf ≈ 270 ms (z. B. Segmente 18–23: 51, 94, 142, 192, 236, 267 ms).
- Fenstergröße ablesbar in Window size value: Der Server (Empfänger im SYN-ACK, Paket 2) startet mit einer Fenstergröße von Win=5840 Bytes. Der Client startet im SYN (Paket 1) mit Win=16384. Im ersten ACK nach dem Handshake (Paket 6) sind es Win=6780.
- Geringste Fenstergröße ablesbar in Diagramm TCP Stream Graph: Windows Scaling Graph (5840 Paket 2) danach Anstieg. Betrachtet man nur ACKs mit Daten, ist es 6780 (Paket 6).
- Anpassungen im obigen Diagramm sichtbar (5840 → 62780): Das Fenster wächst mit jedem ACK um etwa 2920 Bytes (2 MSS) und erreicht in Paket 51 den Maximalwert 62780, der bis zum Ende konstant bleibt. Es gibt keine Verkleinerung und kein Zero Window.
- Segmentwiederholungen sind im Zeit-Sequenz-Diagramm (Stevens) als Punkt unterhalb der bisherigen Punkte erkennbar. Wireshark markiert sie zusätzlich mit [TCP Retransmission] bzw. [TCP Dup ACK]. Keine Segmentwiederholungen erkennbar: Die Seq-Nummern sind lückenlos aufsteigend (1 bis 164091), es gibt keine doppelten ACKs, der Filter
tcp.analysis.retransmissionbleibt leer. - Differenz der ACK-Nummern ergibt das bestätigte Volumen:
- Pakete 6–59: typischerweise 1 MSS (1460 Bytes), also ein ACK pro Segment
- ab Paket 60: überwiegend 2920 Bytes (2 MSS), der Server bestätigt nur noch jedes 2. Segment (Delayed ACK)
- am Blockende 2352 Bytes (1460 + 892), z. B. Paket 52 für die Pakete 46 und 47
- Ausnahmen: Paket 6 (565 Bytes, POST-Header), Paket 17 (1147), Pakete 29, 41 und 62 (892), Paket 201 (1732), Paket 202 (50)
- Nutzung des Zeit-Sequenz-Diagramms (tcptrace): Nur im ersten Flug ist ein Wachstum sichtbar. Der Client sendet 2 Segmente (Pakete 4, 5), dann je ACK 2 neue Segmente (7, 8 und 10, 11), zuletzt 1 (13). Das Wachstum endet also mit Paket 13. Ab Paket 18 gehen immer genau 6 Segmente (5 × 1460 + 892 = 8192 Bytes) hinaus. Der nächste Block beginnt erst, wenn der vorige vollständig bestätigt ist. Der Sender ist damit anwendungsbegrenzt und nicht durch das Congestion Window begrenzt, ein Ende der Slow-Start-Phase lässt sich nicht erkennen, siehe Hinweis [2].
- Ende der Verbindung, Datenvolumen mittels letztem ACK: Das letzte Datensegment ist Paket 199 (Seq=164041, Len=50, HTTP), bestätigt in Paket 202 mit ACK=164091. Übertragen wurden also 164090 Bytes (Seq 1 bis 164090, ACK 164091 ist das nächste erwartete Byte). Paket 197 (Seq=163769, Len=272) ist das letzte Segment des letzten 8192-Byte-Blocks. Danach antwortet der Server in Paket 203 mit
200 OK(730 Bytes, bestätigt in Paket 206 mit Ack=731). Es gibt kein FIN und kein RST, die Verbindung bleibt im Mitschnitt offen. - Datendurchsatz: Datenvolumen / Zeit: 164090 Bytes = 1312720 Bits in 5,4558 s (von Paket 1 bis zum letzten ACK, Paket 202) → 240,6 kbit/s.
- Der Client sendet die Segmente 18–23 im Abstand von ≈ 0,9 ms (≈ 13 Mbit/s), der Server bestätigt sie im Abstand von 43,7 / 48,4 / 51,4 / 45,0 ms (Pakete 24–28), im Mittel 47,2 ms. Der ACK-Takt zeigt die Rate des langsamsten Links: 1514 Bytes × 8 / 47,2 ms ≈ 257 kbit/s (Frames), bzw. 1460 Bytes × 8 / 47,2 ms ≈ 248 kbit/s (Nutzdaten). Der Goodput aus Frage 16 (≈ 241 kbit/s) liegt knapp darunter, der Engpass ist also nahezu ausgelastet; der Rest sind die Pausen zwischen den Blöcken.
Erklärung des Sägezahns: Die 6 Segmente eines Blocks stauen sich vor dem Engpass und werden dort im Abstand von ≈ 47 ms weitergereicht. Das n-te Segment wartet auf n − 1 Vorgänger: RTT ≈ 27 ms + 5 × 47 ms ≈ 262 ms für das 6. Segment (gemessen 267–273 ms). Anschaulich: 8192 Bytes × 8 / 250 kbit/s ≈ 262 ms, also hält der Sender etwa das 11-fache des BDP (250 kbit/s × 23 ms ≈ 0,7 kB) im Netz, der Rest ist Warteschlange. - Max. Durchsatz = Fenster / RTT = 62780 Bytes × 8 / 23,17 ms ≈ 21,7 Mbit/s (selbst mit der maximalen RTT von 273 ms noch ≈ 1,8 Mbit/s). Das ist ein Vielfaches des gemessenen Goodputs von 0,24 Mbit/s, das Empfangsfenster bremst die Übertragung also nicht, der Engpass ist der Link (Frage 17). Die SYN-Pakete enthalten keine Window-Scale-Option, ohne sie ist das Fenster auf 65535 Bytes begrenzt (≈ 22,6 Mbit/s bei 23,17 ms). Bei schnellen Pfaden wäre das die Obergrenze.
Kenndaten des Mitschnitts
| Größe | Wert |
|---|---|
| Pakete gesamt | 213 (davon 201 der Verbindung 1161 → 80, der Rest ist ARP, SSDP und ein SYN zu 199.2.53.206:631) |
| Dauer der Verbindung | 5,651 s (Paket 1 bis Paket 206), im Mitschnitt gesamt 7,596 s |
| Mitschnittpunkt | Client (Basis-RTT 23,17 ms aus SYN → SYN/ACK) |
| Anwendung | HTTP/1.1 POST /ethereal-labs/lab3-1-reply.htm, Upload Client → Server |
| Client: MSS / Window Scale / Win im SYN | 1460 / nicht verwendet / 16384 (danach konstant 17520) |
| Server: MSS / Window Scale / Win im SYN-ACK | 1460 / nicht verwendet / 5840 (wächst bis 62780) |
| SACK / Timestamps | SACK_PERM beidseitig ausgehandelt, aber nie genutzt / keine Timestamps |
| Nutzdaten pro Segment | 1460 Byte (Frame 1514 Byte), jeweils letztes Segment eines Blocks 892 Byte (Frame 946 Byte) |
| Datenblöcke | 8192 Byte = 5 × 1460 + 892 (der erste Flug hat 9012 Byte, der letzte 7572 Byte) |
| Datensegmente Client → Server | 122, zusammen 164 090 Byte |
| Antwort Server → Client | 730 Byte (Paket 203, 200 OK) |
| Retransmissions / Dup ACKs / SACK-Blöcke | 0 / 0 / 0 |
| Abbau | kein FIN, kein RST, die Verbindung bleibt offen |
Es gibt hier keine Timestamps und kein Window Scaling. Deshalb gilt MSS = Nutzdaten pro Segment, und das Fenster ist auf < 65 536 Byte begrenzt.
Big-Download - Paketaufzeichnung auf Serverseite)
Nutzen Sie für diesen Versuch diese Paketaufzeichnung
- Wurde die TCP-Verbindung ordnungsgemäß auf- und abgebaut?
- Bestimmen Sie die jeweiligen MSS!
- Bestimmen Sie die RTT anhand des TCP-Handshakes! Überprüfen Sie das Ergebnis anhand des Diagramms für RTT (Statistik - TCP Graphen).
- Bestimmen das Datenratenverzögerungsprodukt (BDP) wenn man von einer Bitrate von 1 Gbps ausgeht.
- Wieviele Segmente passen auf die Leitung?
- Bestimmen Sie die übertragene Datenmenge!
- Bestimmen Sie den mittleren Datendurchsatz (Goodput) in Mbit/s!
- Welche Informationen werden mittels des ACK-Pakets 7062 übermittelt? Wie reagiert der Sender?
- Nutzen Sie das Diagramm tcptrace und ermitteln Sie die folgenden Werte:
- Dauer der Slow-Start-Phase
- An welchen Stellen behindert das Empfangsfenster die weitere Übertragung?
- Warum wird trotz der Paketverluste ab Paket 5647 vom Sender weiter übertragen?
- Analysieren Sie das SACK-Paket 7062 (die Option SACKs auswählen muss aktiviert sein)
Voreinstellungen
- TCP Large Segment Offload:
sudo ethtool -K <interface> tso off gso off gro off - Mitschnitt i.d.R. am Sender:
sudo tcpdump -i <interface> -s 128 -w mitschnitt.pcap 'tcp port 8080' - Capture Filter Beispiel: host 172.18.5.4 and port 53
- Display Filter Beispiel:
tcp.port eq 25 or icmp and ip.src == 1.1.1.1 - TCP-Felder hinzufügen:
Calculated windows sizeundBytes in flight - Up- und Downlink unterschiedlich einfärben: Farbanpassungen in Wireshark
- TCP-Protokoll: Relative Sequenznummern
- TCP segment of a reassembled PDU -> Preferences -> Protocol -> TCP